Actualité — 1er octobre 2026
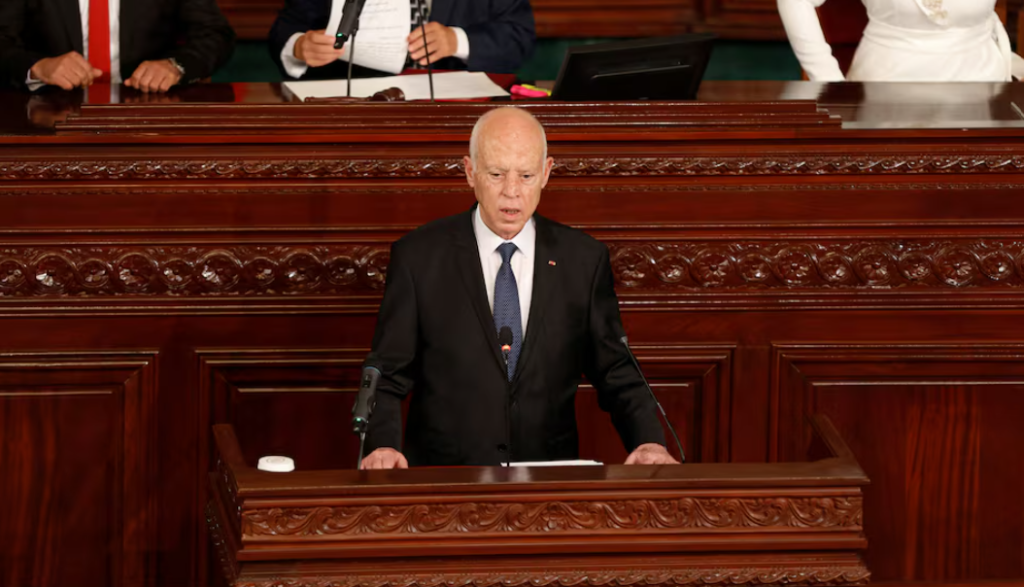
Le président tunisien Kaïs Saïed a amendé, mercredi 30 septembre, le décret-loi 54 sur la cybercriminalité, en supprimant la peine de prison, pouvant aller jusqu’à cinq ans, prévue pour la diffusion de « fausses informations » en ligne dans le cas d’une première infraction. Adopté en 2022, ce texte faisait l’objet de critiques récurrentes d’organisations de défense des droits humains et de la liberté de la presse, qui lui reprochaient d’être utilisé contre des journalistes, des avocats et des opposants. Au-delà du cas tunisien, cette actualité illustre une tension que connaît toute l’Afrique: celle entre la lutte légitime contre la cybercriminalité et la protection des libertés.
Ce que change l’amendement
Selon les informations publiées au Journal officiel tunisien, l’amendement remplace, pour une première infraction, les peines d’emprisonnement, qui pouvaient atteindre dix ans dans certains cas visant un agent public, par des sanctions financières comprises entre 10 000 et 20 000 dinars tunisiens, soit environ 3 370 à 6 740 dollars. En cas de récidive, une peine de six mois de prison et une amende demeurent prévues. L’article en cause sanctionnait la diffusion de fausses nouvelles ou de rumeurs au moyen des réseaux d’information et de communication.
Les autorités tunisiennes ont défendu cette législation comme nécessaire pour combattre la cybercriminalité, la désinformation et les atteintes aux personnes et à l’ordre public. De leur côté, des organisations comme Reporters sans frontières ont pris acte de la suppression de cette peine, tout en estimant que le texte reste en deçà des normes internationales en matière de liberté de la presse. C’est l’état des positions, que nous rapportons sans les trancher.
Notre lecture : distinguer lutte contre la cybercriminalité et sécurité des entreprises
Pour une entreprise, l’enseignement utile n’est ni politique ni tunisien: il est régional et juridique. Il tient en une distinction essentielle, que ce débat met en lumière.
Il faut séparer deux choses que le mot « cybercriminalité » rassemble à tort. D’un côté, les lois pénales qui répriment des infractions en ligne, et dont certaines dispositions, comme celles sur les « fausses informations », touchent au débat public et aux libertés. De l’autre, la cybersécurité des entreprises, qui consiste à protéger ses systèmes et ses données contre les attaques. Les secondes ne dépendent pas des premières: quelles que soient les évolutions des lois pénales, la responsabilité d’une entreprise de sécuriser son informatique et de protéger les données de ses clients reste entière.
Le véritable point d’attention pour une organisation est la diversité des cadres légaux d’un pays à l’autre. Chaque État de la région a sa propre législation sur la cybercriminalité et la protection des données: le décret-loi 54 en Tunisie, la loi n° 2008-11 sur la cybercriminalité et la loi n° 2008-12 sur les données personnelles au Sénégal, la loi de 2013 et l’ARTCI en Côte d’Ivoire, sans oublier le cadre plus récent sur les infrastructures critiques. Une entreprise qui opère sur plusieurs marchés, ou qui envisage de le faire, doit connaître le cadre propre à chaque pays où elle traite des données. Ce qui est conforme à Dakar ne l’est pas automatiquement à Abidjan ou à Tunis.
Enfin, ce débat rappelle une exigence qui vaut partout: ce qui protège durablement une entreprise, ce n’est pas l’état d’une loi pénale à un instant donné, mais une sécurité solide et une gouvernance des données rigoureuse, construites pour durer au-delà des évolutions réglementaires. C’est précisément ce socle que nous aidons nos clients à bâtir.
Chez Gaël Conseil, nous accompagnons les entreprises sénégalaises et ouest-africaines à sécuriser leur système d’information et à se conformer au cadre légal des marchés où elles opèrent, quel que soit le pays. Notre rôle est de vous donner une base de sécurité et de conformité stable, sur laquelle vous appuyer en toute circonstance.
Vous opérez sur plusieurs marchés ouest-africains et vous interrogez sur vos obligations ? Échangeons sur votre sécurité et votre conformité.