Actualité

Kenya adéquation données UE

Données personnelles : le Kenya, premier pays africain à conclure un accord d’adéquation avec l’Union européenne

Le 16 novembre 2026, le Kenya et l’Union européenne ont conclu deux ans de négociations sur un accord d’adéquation mutuelle en matière de protection des données. Une fois adopté, il permettra aux données personnelles de circuler librement entre les deux. Une première entre l’UE et un pays africain, et un signal fort pour l’Afrique francophone.

Données personnelles : le Kenya, premier pays africain à conclure un accord d’adéquation avec l’Union européenne Lire la suite »

Cyber Africa Forum 2026

Cyber Africa Forum 2026 : à Cotonou, l’Afrique refuse d’être « un terrain de jeu du numérique mondial »

La 6e édition du Cyber Africa Forum s’est ouverte le 16 novembre 2026 à Cotonou, au Bénin, avec des délégations d’une quarantaine de pays. Souveraineté numérique, coopération entre États contre les menaces transfrontalières et rétention des talents sont au cœur des débats, jusqu’au 17 novembre.

Cyber Africa Forum 2026 : à Cotonou, l’Afrique refuse d’être « un terrain de jeu du numérique mondial » Lire la suite »

cyberattaques Afrique

Cyberattaques : l’Afrique devient la région la plus attaquée au monde, le Nigeria en tête (Check Point)

En octobre 2026, les organisations africaines ont subi en moyenne 3 834 cyberattaques par semaine (+38 % sur un an), selon Check Point Research. L’Afrique repasse en tête des régions, et le Nigeria devient le pays le plus ciblé des 42 pays suivis, devant l’Angola. Le Kenya est 4e.

Cyberattaques : l’Afrique devient la région la plus attaquée au monde, le Nigeria en tête (Check Point) Lire la suite »

cyberattaques en Afrique

Cyberattaques en Afrique : +421,4 % en dix ans, selon un rapport Mastercard

Chapô : Selon le rapport « Africa’s Digital Defense Race », publié en octobre 2026 par Mastercard, les cyberattaques observées en Afrique ont augmenté de 421,4 % entre 2016 et 2025, contre 307,3 % dans le monde. La plateforme Cyber Insights de Mastercard a recensé 69 236 événements en 2025, soit un toutes les huit minutes environ. Le rapport pointe aussi un déficit d’environ 200 000 professionnels de la cybersécurité. Les cyberattaques visant des organisations africaines ont progressé plus vite que la moyenne mondiale depuis 2016. C’est le principal constat de « Africa’s Digital Defense Race », un livre blanc de Mastercard rendu public le 12 octobre 2026 selon la presse spécialisée (le site de Mastercard ne mentionne pas de date). D’après le document, la hausse atteint 421,4 % entre 2016 et 2025 en Afrique, contre 307,3 % au niveau mondial. Certains médias arrondissent à « plus de 421 % ». Le chiffre de 69 236 événements en 2025 est repris par toutes les sources consultées. Ce que mesure réellement le rapport Les données viennent de Cyber Insights, la plateforme de renseignement sur les menaces de Mastercard. Elles portent sur des « événements cyber observés » visant des organisations africaines, et non sur un décompte exhaustif de tous les incidents du continent. Les médias consultés ne détaillent pas la méthode de collecte ni la taille de l’échantillon. Le site tech-ish note que ces chiffres ne sont pas directement comparables à ceux des centres nationaux de réponse, comme KE-CIRT au Kenya. Quatre pays concentrent plus de la moitié des événements Le Nigeria, l’Afrique du Sud, le Maroc et le Kenya totalisent 54,7 % des événements observés. Selon Le360 et Africa Data Talk, le Nigeria en concentre 24,4 %, le Maroc 10,6 % (environ 7 300 événements, 3e rang africain) et le Kenya 7,1 %. Les technologies, le secteur public et les services financiers représentent 44 % de l’activité observée. Plus de 60 % des événements attribués sont liés à des pirates malveillants et à des groupes criminels organisés. Méthodes et auteurs Le360, seul média consulté à détailler ces données, cite parmi les méthodes les logiciels malveillants (17,7 %), les rançongiciels (15,7 %) et l’ingénierie sociale par courriel (13,8 %). Côté auteurs, il mentionne les pirates malveillants (41,5 %), le crime organisé (20 %) et les acteurs soutenus par des États (9,7 %). Ces pourcentages n’ont pas pu être recoupés ailleurs. ➡️ CYBER.EX 2026 : la Côte d’Ivoire répète sa première crise cyber nationale, et la leçon vaut pour toutes les entreprises Une numérisation plus rapide que la défense Entre 2016 et 2025, le nombre d’utilisateurs de monnaie mobile a été multiplié par 5,9 et celui des services bancaires numériques par 4,7. Le marché africain des paiements numériques pourrait atteindre 1 500 milliards de dollars d’ici 2030, selon Mastercard. Les moyens de défense suivent moins vite. Les marchés les plus matures consacrent environ 0,25 % de leur PIB à la cybersécurité, contre environ 0,19 % en Afrique du Sud et 0,03 % en moyenne dans le reste de l’Afrique subsaharienne. Le continent compterait environ 200 000 postes vacants en cybersécurité, soit un déficit de 23 % des effectifs. Coopération et centre d’excellence Selon la presse spécialisée, Mastercard a lancé en juin 2026 l’Africa Cybersecurity Center of Excellence. Ce centre vise le partage de renseignements sur les menaces, le suivi des risques et des exercices de simulation. Il démarre en Afrique du Sud et au Nigeria. « Face à des menaces de plus en plus sophistiquées et coordonnées, notre réponse doit être tout aussi coordonnée », a déclaré Shabir Ahmed, vice-président senior et responsable du Customer Solutions Center pour l’Afrique chez Mastercard (traduction libre de la citation rapportée par Connecting Africa). Le rapport cite aussi l’opération « Serengeti 2.0 » d’INTERPOL (juin-août 2025) : 1 209 arrestations dans 18 pays africains et 97,4 millions de dollars récupérés. INTERPOL estime à au moins 5 milliards de dollars les dommages directs de la cybercriminalité sur le contine Sources

Cyberattaques en Afrique : +421,4 % en dix ans, selon un rapport Mastercard Lire la suite »

cyber ex 2026 simulation crise cyber cote ivoire

CYBER.EX 2026 : la Côte d’Ivoire répète sa première crise cyber nationale, et la leçon vaut pour toutes les entreprises

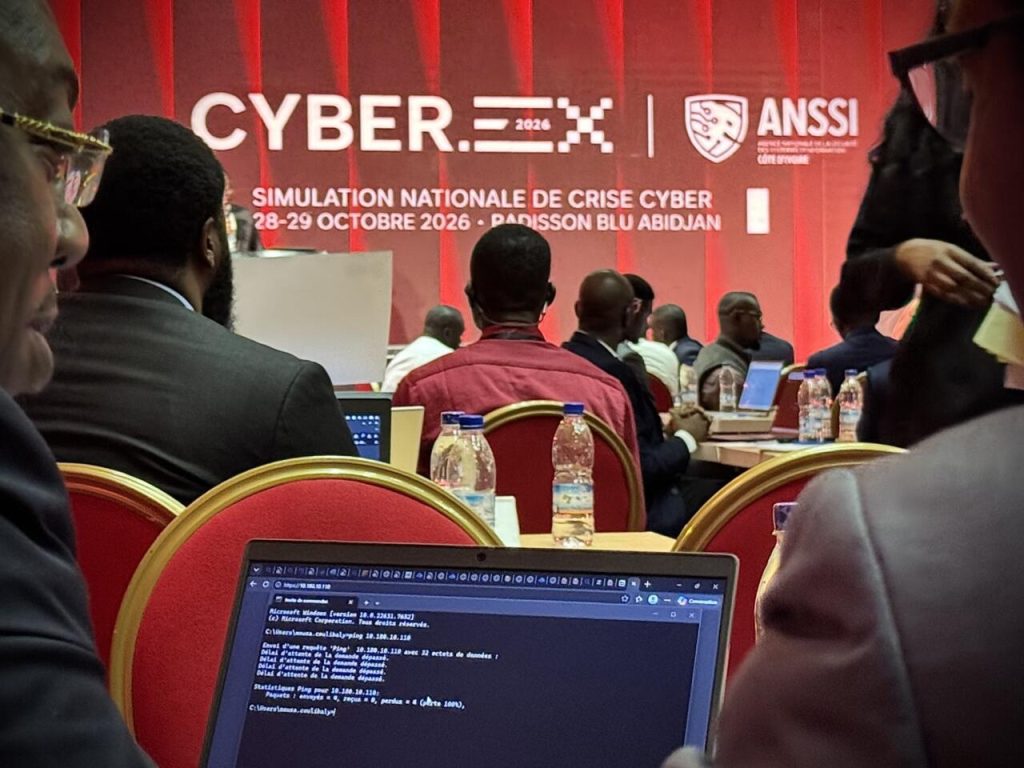
Actualité — 30 octobre 2026 Et si, pour être prêt face à une cyberattaque majeure, il fallait d’abord la vivre « pour de faux » ? C’est le pari de la Côte d’Ivoire, qui a organisé les 28 et 29 octobre 2026 à Abidjan la première édition de CYBER.EX, sa toute première simulation nationale de crise cyber. Portée par l’Agence nationale de la sécurité des systèmes d’information (ANSSI-CI), la manœuvre a réuni des centaines de participants issus des secteurs stratégiques, et en a déjà tiré un enseignement qui dépasse largement les frontières ivoiriennes: face à une cybercrise, ce sont d’abord les décideurs, et non les seuls techniciens, qui font la différence. Un exercice grandeur nature Placé sous le thème « Résilience numérique nationale : anticiper, réagir, rebondir ensemble », CYBER.EX 2026 s’est tenu au Radisson Blu d’Abidjan. L’événement a rassemblé plus de 800 participants annoncés, une affluence qui a dépassé les prévisions, issus notamment des secteurs de l’énergie, des télécommunications et de la finance, des infrastructures critiques et interdépendantes. Le principe était celui d’une attaque informatique simulée de bout en bout. Les dirigeants des organisations sélectionnées ont piloté la gestion de la crise au sein de cellules exécutives, prenant des décisions sous pression, tandis que leurs équipes techniques menaient l’investigation, le confinement et la remédiation de l’incident sur une plateforme d’entraînement dédiée. L’objectif, selon l’ANSSI-CI: éprouver en conditions proches du réel les capacités de pilotage, de prise de décision, de coordination et de continuité d’activité face à une crise d’envergure. L’exercice s’inscrit dans la stratégie nationale de cybersécurité ivoirienne, qui prévoit un plan de gestion des crises cyber, et il a vocation à être reconduit chaque année. Il s’est conclu par la remise de distinctions, dont le Prix ANSSI 2026 de la Résilience cyber et des prix récompensant une compétition technique ouverte aux grandes écoles et universités. Une dimension régionale Fait notable pour l’Afrique de l’Ouest, l’exercice a dépassé le cadre strictement national. Une délégation sénégalaise y a pris part, et la Côte d’Ivoire a affiché sa volonté de partager son expérience et de contribuer à la sécurité collective de l’espace ouest-africain. La cyber-résilience se pense ainsi de plus en plus comme un enjeu régional, au-delà des frontières de chaque pays. ➡️ HTTP2Shell : une faille dans un composant invisible du web menace des millions d’applications L’enseignement clé : la crise est d’abord l’affaire des dirigeants C’est le constat le plus marquant des premiers comptes rendus, et le plus utile pour toute organisation. L’exercice a démontré que la gestion d’une cybercrise relève d’abord des décideurs, à travers des arbitrages difficiles et des choix de communication, et non uniquement des techniciens. Autrement dit, une cyberattaque majeure n’est pas qu’un problème informatique: c’est une crise d’entreprise, qui met à l’épreuve la direction autant que les équipes IT. Notre lecture : ce que toute entreprise doit en retenir Cette actualité, bien qu’ivoirienne et institutionnelle, porte des leçons très concrètes pour toute entreprise, en Côte d’Ivoire comme au Sénégal. La première, et la plus importante, est que la cybersécurité ne s’arrête pas à la salle serveur. Trop de dirigeants considèrent qu’une cyberattaque est une affaire purement technique, à déléguer à l’informatique. CYBER.EX démontre l’inverse: le jour de la crise, ce sont les décideurs qui doivent arbitrer, communiquer avec les clients et les autorités, décider de couper ou non un service, et préserver la continuité de l’activité. Une direction non préparée à ces décisions, même avec une bonne équipe technique, gère mal la crise. La deuxième leçon est la valeur de l’entraînement. On ne découvre pas comment réagir à une crise le jour où elle survient. Comme pour un exercice d’évacuation incendie, répéter à froid révèle les failles de coordination, clarifie les rôles et fait gagner un temps précieux le jour venu. Toute entreprise, à son échelle, devrait disposer d’un plan de réponse aux incidents et le tester, au moins par un exercice simple impliquant la direction. La troisième tient aux secteurs ciblés. L’énergie, les télécommunications et la finance ont été choisis parce qu’ils sont critiques et interdépendants: la défaillance de l’un affecte les autres. Cette interdépendance rappelle que la résilience d’une entreprise dépend aussi de celle de ses partenaires et prestataires, un enjeu que nous évoquions récemment à propos du risque lié aux tiers. Enfin, pour les entreprises sénégalaises, cet exercice est un modèle à méditer. Le Sénégal a bâti son propre cadre avec la loi n° 25/2026 sur les infrastructures critiques et ses nouvelles institutions. L’initiative ivoirienne montre concrètement à quoi ressemble une préparation nationale, et invite chaque organisation à se poser la question: serions-nous prêts, non pas techniquement seulement, mais humainement et stratégiquement, le jour d’une crise cyber ? Chez Gaël Conseil, nous aidons les entreprises sénégalaises et ouest-africaines à se préparer à cette éventualité: élaboration et test de plans de réponse aux incidents, organisation d’exercices de crise impliquant la direction, et mise en place de la continuité d’activité. Car la meilleure façon d’affronter une crise, c’est de l’avoir déjà répétée. Votre entreprise saurait-elle piloter une cybercrise, au niveau technique comme au niveau de la direction ? Échangeons sur votre préparation. 👉 Cybersécurité & Résilience, Gaël Conseil

CYBER.EX 2026 : la Côte d’Ivoire répète sa première crise cyber nationale, et la leçon vaut pour toutes les entreprises Lire la suite »

http2shell faille brotli composants logiciels

HTTP2Shell : une faille dans un composant invisible du web menace des millions d’applications

Actualité — 29 octobre 2026 Après PHP2Shell la semaine dernière, une nouvelle faille critique secoue les fondations du web. Baptisée HTTP2Shell, elle ne touche pas un logiciel précis, mais une brique technique minuscule et omniprésente: Brotli, une bibliothèque de compression de données que des millions d’applications utilisent sans même le savoir. Microsoft et plusieurs éditeurs ont publié des correctifs en urgence. L’épisode illustre une réalité que toute entreprise devrait intégrer: la sécurité de vos applications dépend aussi de composants invisibles dont vous ignorez souvent l’existence. Brotli, la brique invisible au cœur du web Pour comprendre cette alerte, il faut savoir ce qu’est Brotli. C’est une bibliothèque open source, développée par Google, qui sert à compresser les données, c’est-à-dire à réduire la taille des fichiers pour qu’ils soient transmis plus vite sur internet, sans en altérer le contenu. C’est une technologie banale et extrêmement répandue: la plupart des échanges web modernes passent par ce type de compression. Le problème est précisément là. Brotli n’est pas un logiciel que l’on installe consciemment: il est intégré, embarqué, dans d’innombrables autres logiciels et environnements. On le retrouve notamment dans Node.js, l’un des environnements les plus utilisés pour développer des applications web, mais aussi dans de nombreux outils du langage Python, et jusque dans l’environnement .NET de Microsoft. Autrement dit, une faille dans Brotli ne touche pas une application, mais potentiellement toutes celles qui l’embarquent, à travers des écosystèmes entiers. La faille : corrompre la mémoire via des données compressées La vulnérabilité, identifiée sous la référence CVE-2026-111497 et connue sous plusieurs noms, HTTP2Shell, Node2Shell ou encore Broccoli2Shell, est de type critique. Elle réside dans la façon dont le décodeur Brotli traite certaines données compressées malformées. Le mécanisme, sans entrer dans les détails techniques, revient à ceci: en soumettant à une application des données compressées spécialement conçues, un attaquant peut provoquer une corruption de la mémoire du programme. Les conséquences possibles sont graves: faire planter l’application, accéder à des données sensibles présentes en mémoire, et dans le pire des cas, exécuter du code à distance, c’est-à-dire prendre le contrôle du système. Une entreprise de sécurité a confirmé que l’exploitation pouvait mener jusqu’à cette exécution de code à distance. Le nom HTTP2Shell reflète le vecteur principal: la faille peut être déclenchée par les échanges web, aussi bien lorsqu’un serveur reçoit une requête piégée que lorsqu’une application récupère une réponse web compromise. Ce second cas est important: même une application qui se contente d’aller chercher des données sur internet peut être attaquée, simplement en recevant une réponse malveillante. ➡️​ PHP2Shell : deux failles critiques menacent la quasi-totalité des sites web, et ce que votre entreprise doit faire Des correctifs en urgence, et un risque encore théorique Face à la gravité et à l’ampleur, les éditeurs ont réagi vite. Google a publié des versions corrigées de Brotli, Node.js a diffusé des mises à jour, les paquets Python concernés ont été corrigés, et Microsoft a poussé un correctif d’urgence pour .NET, en avertissant qu’une exploitation réussie permettait une élévation de privilèges. À ce stade, la menace reste potentielle: des démonstrations d’exploitation ont été publiées publiquement, mais aucune attaque réelle n’a encore été signalée. Cette fenêtre, avant que les attaquants ne passent à l’action, est précisément celle qu’il faut mettre à profit pour se protéger. Comme souvent, les démonstrations publiques précèdent de peu les attaques réelles. Un point mérite une attention particulière, car il est source d’erreurs. Mettre à jour la bibliothèque Brotli du système d’exploitation ne suffit pas: beaucoup d’applications embarquent leur propre copie de Brotli, qu’il faut corriger séparément. De plus, après la mise à jour, il faut redémarrer les processus concernés, et reconstruire puis redéployer les conteneurs affectés, faute de quoi l’ancienne version vulnérable continue de tourner. Lorsqu’une mise à jour immédiate est impossible, des mesures d’atténuation temporaires existent, comme le blocage des requêtes compressées concernées au niveau du pare-feu. Notre lecture : la sécurité de la chaîne d’approvisionnement logicielle Au-delà du cas Brotli, cette affaire, comme PHP2Shell quelques jours plus tôt, met en lumière un enjeu de fond que les entreprises sous-estiment: la sécurité de la chaîne d’approvisionnement logicielle. Aucune application moderne n’est écrite entièrement à partir de zéro. Toutes reposent sur des dizaines, parfois des centaines de composants open source, ces briques invisibles comme Brotli, réutilisées partout. C’est ce qui rend le développement rapide et efficace, mais cela crée aussi une dépendance: une faille dans un seul composant minuscule peut se propager à tout ce qui l’utilise, à l’échelle de la planète. Vous pouvez avoir une application parfaitement écrite et vous retrouver vulnérable à cause d’une bibliothèque que vous n’avez même pas choisie consciemment. Pour une entreprise sénégalaise, trois enseignements se dégagent. D’abord, savoir ce que contiennent ses applications: si vous faites développer un site ou un logiciel, demandez à votre prestataire une visibilité sur les composants utilisés et leur mise à jour. On ne protège que ce que l’on connaît. Ensuite, et comme pour PHP2Shell, c’est souvent votre développeur, votre agence web ou votre hébergeur qui doit appliquer ces correctifs: la réactivité de vos prestataires est donc déterminante, ce qui rejoint l’enjeu du risque lié aux tiers. Contactez-les pour vous assurer que vos applications et serveurs sont à jour. Enfin, cet épisode confirme qu’une gestion continue des vulnérabilités, qui surveille les composants et applique vite les correctifs critiques, n’est plus un luxe mais une nécessité, y compris pour les applications sur mesure. La répétition de ces alertes majeures en l’espace de quelques jours, PHP, puis Brotli, n’est pas un hasard: elle traduit l’attention croissante portée aux fondations partagées du web, et la rapidité avec laquelle une faille s’y propage. Les entreprises qui s’en sortent le mieux ne sont pas celles qui n’ont jamais de faille, mais celles qui savent les corriger vite. Chez Gaël Conseil, nous aidons les entreprises à cartographier et surveiller les composants de leurs applications, à mettre en place une gestion continue des vulnérabilités, et à sécuriser leurs serveurs et leurs applications web. Face à des failles qui frappent les fondations

HTTP2Shell : une faille dans un composant invisible du web menace des millions d’applications Lire la suite »

php2shell failles critiques sites web entreprises

PHP2Shell : deux failles critiques menacent la quasi-totalité des sites web, et ce que votre entreprise doit faire

Actualité — 22 octobre 2026 C’est l’une des alertes de sécurité les plus larges de l’année. L’équipe de sécurité de PHP, le langage qui fait tourner l’immense majorité des sites web dans le monde, a dû publier en urgence des correctifs pour deux failles critiques, regroupées sous le nom de PHP2Shell. Déjà exploitées par des attaquants, ces vulnérabilités permettent de prendre le contrôle d’un serveur web à distance, sans même disposer d’un compte. Autrement dit, elles concernent potentiellement presque tous les sites et applications web, y compris ceux des entreprises sénégalaises. Voici ce qu’il faut comprendre et faire. PHP, le moteur invisible du web Pour saisir la portée de cette alerte, il faut rappeler ce qu’est PHP. C’est un langage de programmation qui fait fonctionner la grande majorité des sites web de la planète: sites vitrines, boutiques en ligne, applications métiers, systèmes de gestion de contenu comme WordPress. Quand vous consultez un site, il y a de fortes chances qu’un serveur exécute du code PHP en coulisses pour vous l’afficher. Cette omniprésence est précisément ce qui rend une faille dans PHP si dangereuse: une vulnérabilité dans le langage lui-même expose, en théorie, un nombre colossal de sites et de serveurs à travers le monde. La faille : prendre le contrôle d’un serveur sans compte PHP2Shell regroupe deux vulnérabilités critiques, identifiées sous les références CVE-2026-109618 et CVE-2026-109619, toutes deux notées 9,2 sur 10, un niveau de gravité très élevé. Elles permettent une exécution de code à distance sans authentification: un attaquant, sans identifiant ni mot de passe, peut faire exécuter ses propres commandes sur un serveur web vulnérable, et donc en prendre le contrôle. Leur portée est massive. Selon les sources de sécurité, elles affectent toutes les installations de PHP qui servent des pages web, à peu près toutes les versions depuis PHP 5, et quel que soit le mode de fonctionnement. Les chercheurs ont également montré qu’elles peuvent exposer le contenu de la mémoire du serveur, c’est-à-dire potentiellement des mots de passe, des jetons d’authentification ou des clés d’accès. Les conséquences possibles vont donc de la compromission du site au vol de données sensibles. ➡️ Chrome intègre l’IA contre les arnaques en ligne : comprendre la menace « ClickFix » et s’en protéger Une divulgation précipitée et une exploitation déjà active La situation a été aggravée par un incident de calendrier. Les détails de ces failles ont fuité en ligne avant la date prévue de divulgation coordonnée, forçant l’équipe PHP à avancer la publication des correctifs au 21 octobre. Ce type de fuite est dangereux: il donne aux attaquants l’information avant que les défenseurs n’aient eu le temps de se protéger. Résultat, plusieurs acteurs de la sécurité observent déjà des tentatives d’exploitation actives, et des traces d’attaque antérieures même à la divulgation publique ont été relevées. L’agence américaine de cybersécurité, la CISA, ainsi que le CERT de l’Union européenne appellent à appliquer les correctifs immédiatement. Pourtant, les premières mesures du secteur montrent qu’une très faible proportion des serveurs avait été corrigée dans les heures suivant la publication. La fenêtre pendant laquelle les systèmes restent vulnérables est donc largement ouverte, ce qui accroît le risque. Ce qu’il faut faire La consigne est simple et prioritaire: mettre à jour PHP sans délai vers une version corrigée, à savoir 8.5.12, 8.4.27, 8.3.36 ou 8.2.35, selon la branche utilisée. Un point mérite une attention particulière. Les versions de PHP en fin de vie, c’est-à-dire PHP 8.1 et antérieures, ainsi que les anciennes branches 7 et 5, ne reçoivent aucun correctif officiel. Les sites qui les utilisent, et ils sont nombreux, restent donc exposés, et doivent migrer vers une version supportée. C’est un chantier plus lourd qu’une simple mise à jour, mais devenu urgent. Des mesures d’atténuation temporaires ont par ailleurs été publiées par PHP pour gagner du temps, mais elles ne remplacent pas le correctif. La réponse des autorités africaines Sur le continent, les autorités de cybersécurité se sont mobilisées, de façon inégale. La Direction générale de la sécurité des systèmes d’information marocaine, la DGSSI, a émis une alerte sur ces deux failles critiques. De son côté, le message de l’équipe nationale de réponse aux incidents du Nigéria, le ngCERT, a été jugé trop succinct au regard de l’ampleur de la menace. Cet écart illustre une réalité du continent: des dispositifs institutionnels qui se structurent, mais à des niveaux de maturité encore variables d’un pays à l’autre. Notre lecture : ce que les entreprises sénégalaises doivent faire Cette alerte n’est pas lointaine: elle concerne directement les entreprises sénégalaises. La plupart des sites vitrines, des boutiques en ligne et des applications web utilisées localement reposent sur PHP. Si votre entreprise a un site ou une application web, elle est probablement concernée. Trois réflexes s’imposent. D’abord, vérifier sans attendre la version de PHP de votre site et la mettre à jour vers une version corrigée. Ensuite, et c’est souvent l’angle aveugle, contacter votre hébergeur ou votre agence web: beaucoup d’entreprises ne gèrent pas elles-mêmes leur serveur et dépendent de la réactivité d’un prestataire. Vous restez pourtant responsable de votre site, ce qui rejoint directement l’enjeu du risque lié aux tiers que nous évoquions récemment. Enfin, traiter en priorité les sites tournant sur des versions obsolètes de PHP, qui resteront vulnérables faute de correctif et qu’il faut planifier de migrer. Au-delà de ce cas précis, PHP2Shell illustre une leçon de fond: la sécurité d’une entreprise dépend de la rapidité avec laquelle elle sait identifier et corriger les failles critiques, en particulier sur ce qu’elle expose sur Internet. Face à une exploitation déjà active, chaque heure compte, et une gestion rigoureuse des vulnérabilités fait la différence entre un site protégé et un serveur compromis. Chez Gaël Conseil, nous aidons les entreprises à vérifier leur exposition, à sécuriser leurs serveurs et leurs sites web, et à mettre en place une gestion continue des vulnérabilités qui permet d’appliquer vite les correctifs critiques. Face à des menaces qui frappent en quelques heures, l’anticipation et la réactivité sont les meilleures protections.

PHP2Shell : deux failles critiques menacent la quasi-totalité des sites web, et ce que votre entreprise doit faire Lire la suite »

Chrome muscle sa protection par IA

Chrome intègre l’IA contre les arnaques en ligne : comprendre la menace « ClickFix » et s’en protéger

Actualité — 22 octobre 2026 Les navigateurs web deviennent un champ de bataille de la cybersécurité, et l’intelligence artificielle y fait son entrée des deux côtés. Google vient d’annoncer de nouvelles protections dans son navigateur Chrome, propulsées par son IA Gemini, pour détecter les sites frauduleux et, surtout, alerter les utilisateurs face à une technique d’arnaque en pleine expansion: le ClickFix. Au-delà de l’annonce, cette actualité met en lumière une menace que toute entreprise a intérêt à connaître, car elle vise directement le maillon humain. Ce que Google ajoute à Chrome Selon BleepingComputer, les nouvelles protections s’inscrivent dans la « Protection renforcée » du dispositif Navigation sécurisée de Chrome, que Google présente comme nettement plus efficace que la protection standard contre le phishing et l’ingénierie sociale. Plusieurs nouveautés accompagnent cette annonce. Chrome ajoute d’abord un avertissement « site suspect » pour les pages présentant des signes trompeurs, sans attendre le niveau de certitude requis par son alerte rouge pleine page déjà existante, ce qui élargit la couverture des mises en garde. L’analyse par intelligence artificielle, ensuite, passe d’un modèle embarqué sur l’appareil à un modèle serveur plus puissant pour les utilisateurs de la Protection renforcée. Ce modèle évalue la marque qu’une page cherche à imiter, son intention et sa probabilité d’être une arnaque, en croisant ces signaux avec la réputation du domaine. Google indique limiter les données transmises, n’analyser le contenu d’une page que lorsque des indices sérieux d’arnaque apparaissent, et traiter ce contenu de façon éphémère, sans le conserver ni l’utiliser pour entraîner ses modèles. La nouveauté la plus notable concerne toutefois les attaques ClickFix. Qu’est-ce qu’une attaque ClickFix C’est le cœur de cette actualité, et le point le plus utile à comprendre. Le ClickFix est une technique d’ingénierie sociale en forte progression, redoutable par son principe: elle amène la victime à exécuter elle-même la commande malveillante. Le scénario est typiquement le suivant. Une page web affiche un faux message destiné à mettre l’utilisateur en confiance ou en difficulté: une prétendue vérification du type « prouvez que vous êtes humain », une fausse erreur à « corriger », une instruction d’apparence technique. La page invite alors l’utilisateur à copier un texte, puis à le coller dans un outil système de son ordinateur et à valider, sous prétexte de résoudre le problème. En suivant ces instructions, l’utilisateur déclenche lui-même l’exécution d’un programme malveillant. La force de cette attaque est qu’elle contourne de nombreuses défenses techniques. Puisque c’est l’utilisateur, et non une faille logicielle, qui lance l’action, les protections classiques peinent à l’arrêter. C’est précisément ce que Chrome tente désormais de contrer: le navigateur peut détecter la copie d’une commande suspecte, retirer les données personnelles du presse-papiers, la faire analyser, et afficher un avertissement avant que l’utilisateur ne poursuive. ➡️ Faille critique dans la passerelle email de Cisco : comprendre la menace et s’en protéger Notre lecture : une avancée utile, mais la vigilance reste décisive Cette évolution de Chrome est une bonne nouvelle, et toute protection supplémentaire contre les arnaques est bienvenue. Mais elle appelle, pour une entreprise, trois nuances importantes. D’abord, une protection de navigateur ne remplace pas la vigilance humaine. Le ClickFix vise l’utilisateur, pas la machine, et aucune technologie ne protège totalement contre quelqu’un qu’on convainc d’agir contre son intérêt. La meilleure défense reste donc une règle simple, à enseigner à l’ensemble des collaborateurs: ne jamais copier-coller et exécuter une commande que l’on ne comprend pas, surtout lorsqu’une page web le demande pour « corriger une erreur », « vérifier » quelque chose ou « prouver que l’on est humain ». Aucun site légitime ne procède ainsi. Ce réflexe prolonge directement la sensibilisation au phishing, dont le ClickFix est une variante sophistiquée. Ensuite, cette protection a des limites de périmètre. Elle ne fonctionne que dans Chrome, et uniquement si la Protection renforcée est activée. Elle ne couvre donc ni les autres navigateurs, ni les utilisateurs qui ne l’ont pas activée. Pour une entreprise, il est utile d’encourager l’activation de ces protections, tout en gardant à l’esprit qu’elles ne constituent qu’une couche parmi d’autres. Sur les postes professionnels gérés, une mesure complémentaire efficace consiste à restreindre la capacité des utilisateurs à exécuter des scripts ou des commandes arbitraires, ce qui coupe la route à ce type d’attaque. Enfin, cette actualité illustre une tendance de fond que nous suivons depuis plusieurs semaines: la course à l’intelligence artificielle entre attaquants et défenseurs. Les cybercriminels utilisent l’IA pour rendre leurs pièges plus crédibles et plus nombreux ; les éditeurs l’intègrent désormais dans leurs défenses. L’IA devient un terrain d’affrontement permanent, et dans ce contexte, la vigilance humaine, loin d’être dépassée, redevient la dernière ligne de défense, celle qu’aucun outil ne remplace. Chez Gaël Conseil, nous aidons les entreprises sénégalaises et ouest-africaines à renforcer cette ligne de défense: sensibilisation des équipes aux techniques d’ingénierie sociale comme le ClickFix et le phishing, durcissement et gestion des postes de travail, et diffusion des bons réflexes de navigation. Face à des pièges qui ciblent l’humain, former et outiller les collaborateurs reste la protection la plus efficace. Vos équipes sauraient-elles reconnaître ce type de piège ? Échangeons sur la sensibilisation de vos collaborateurs. 👉 Formation et Renforcement des Capacités, Gaël Conseil

Chrome intègre l’IA contre les arnaques en ligne : comprendre la menace « ClickFix » et s’en protéger Lire la suite »

Faille critique dans la passerelle email de Cisco

Faille critique dans la passerelle email de Cisco : comprendre la menace et s’en protéger

Actualité — 14 octobre 2026 Cisco vient de corriger une vulnérabilité critique, activement exploitée, dans l’un de ses produits de sécurité les plus répandus: le Secure Email Gateway, la passerelle chargée de filtrer les emails malveillants. Le paradoxe est frappant: l’outil censé protéger la messagerie des entreprises est lui-même devenu une porte d’entrée pour les attaquants. Et ce n’est pas un cas isolé: il s’agit du troisième incident de ce type sur ce produit en un an. Décryptage d’une menace qui en dit long sur l’évolution du risque cyber. Qu’est-ce qu’une passerelle email, et pourquoi c’est critique Pour comprendre la portée de cette faille, il faut d’abord saisir le rôle d’une passerelle de sécurité email, ou Secure Email Gateway. C’est un équipement, physique ou virtuel, placé en amont de la messagerie d’une entreprise. Tous les emails entrants y transitent et y sont inspectés pour bloquer le spam, le phishing, les logiciels malveillants, les rançongiciels et les fraudes au président. En somme, c’est le poste de garde de la messagerie, par lequel passe l’intégralité du courrier. Cette position en fait une cible de choix. Une telle passerelle est exposée sur Internet, inspecte l’ensemble des messages entrants, et dispose d’un accès profond au système. La compromettre, c’est potentiellement prendre le contrôle du flux email de l’entreprise et obtenir un point d’appui sur son réseau. ➡️ Administrations africaines sous pression : après le contrôle aérien sud-africain, la Défense namibienne visée La faille : prendre le contrôle par un simple email La vulnérabilité, identifiée sous la référence CVE-2026-76519 et notée 9,8 sur 10, soit presque le maximum, se situe précisément dans la fonction d’analyse anti-malware de la passerelle, celle qui examine les pièces jointes. Elle provient d’un mauvais traitement de ces pièces jointes. Le mécanisme est redoutable par sa simplicité. Un attaquant distant, sans avoir besoin de la moindre authentification, envoie un email contenant une pièce jointe spécialement conçue. En traitant cette pièce jointe, la passerelle vulnérable se retrouve compromise, et l’attaquant peut y exécuter des commandes avec les privilèges root, c’est-à-dire le niveau d’accès le plus élevé, équivalent à un contrôle total de l’appareil. Un point mérite d’être souligné: la victime n’a rien à faire. Il n’est même pas nécessaire qu’un collaborateur ouvre le message ou clique sur quoi que ce soit. C’est l’équipement lui-même qui est attaqué, par le simple fait de traiter le courrier, ce qui est sa fonction normale. Une fois l’accès root obtenu, un attaquant peut lire l’ensemble des emails, installer une porte dérobée, effacer les traces de son passage, et progresser vers le reste du système d’information. Une menace déjà active, et récurrente Ce n’est pas une menace théorique. Cisco a confirmé que la faille était activement exploitée dès octobre 2026, avant même la publication du correctif, ce qui en fait une vulnérabilité dite zero-day. L’agence américaine de cybersécurité, la CISA, l’a inscrite à son catalogue des vulnérabilités activement exploitées, avec une échéance de correction rapide pour les administrations fédérales. La fondation Shadowserver recense par ailleurs près de 300 passerelles de ce type exposées sur Internet. Plus préoccupant encore: c’est la troisième faille critique activement exploitée sur ce même produit en l’espace d’un an environ, après une vulnérabilité de sévérité maximale en début d’année et une autre en septembre, toutes deux permettant déjà d’obtenir un accès root par email. Cette répétition sur un équipement de sécurité très utilisé n’est pas anodine, et invite à la vigilance. Qui est concerné et que faire Sont touchés les appareils Secure Email Gateway, physiques comme virtuels, dont la fonction de réputation de fichiers est activée et dont l’outil d’analyse de contenu est antérieur à la version 25.3.0.5525. La consigne est claire et prioritaire. Les organisations équipées de ce produit doivent appliquer sans délai le correctif publié par Cisco, en mettant à jour vers une version corrigée. Elles doivent ensuite vérifier d’éventuels signes de compromission, à l’aide des indicateurs fournis par l’éditeur, car la faille étant déjà exploitée, une intrusion a pu survenir avant le correctif. Une vulnérabilité activement exploitée et inscrite au catalogue de la CISA doit remonter tout en haut de la file des correctifs à appliquer. Notre lecture : trois enseignements pour les entreprises Au-delà du cas Cisco, cet incident porte des leçons valables pour toute organisation, y compris au Sénégal. D’abord, aucun outil de sécurité n’est infaillible, pas même ceux conçus pour protéger. Une passerelle email, un pare-feu ou un accès VPN sont eux-mêmes des logiciels, qui peuvent comporter des failles. Se reposer sur un seul équipement est une illusion dangereuse. La bonne approche reste la défense en profondeur: superposer plusieurs couches de protection, de sorte qu’une faille sur l’une ne compromette pas l’ensemble. Ensuite, la gestion des correctifs et des vulnérabilités est vitale, et c’est le cœur de ce dossier. Les équipements exposés sur Internet, passerelles, pare-feu, VPN, sont des cibles de premier plan, et les failles qui les touchent sont exploitées très vite, parfois avant même la publication du correctif. Savoir ce que l’on expose, suivre les alertes, et appliquer les correctifs critiques en priorité fait toute la différence. Pour une entreprise sans équipe de sécurité dédiée, souvent le cas localement, cela plaide pour une gestion des vulnérabilités et une surveillance confiées à un partenaire. Enfin, cet épisode rappelle que l’email reste un vecteur d’attaque central, et que sa protection, jusqu’à l’équipement qui la filtre, mérite une attention constante. Les organisations sénégalaises équipées d’une passerelle de ce type, notamment dans la banque et les grandes entreprises, ont tout intérêt à vérifier leur version sans attendre. Chez Gaël Conseil, nous accompagnons les entreprises dans la gestion continue de leurs vulnérabilités, l’application des correctifs critiques, la surveillance de leurs équipements exposés et la sécurisation de leur messagerie, dans une logique de défense en profondeur. Face à des failles exploitées en quelques heures, l’anticipation et la réactivité sont les meilleures défenses. Votre entreprise utilise-t-elle des équipements exposés sur Internet, correctement suivis et à jour ? Échangeons sur votre gestion des vulnérabilités. 👉 Cybersécurité & Résilience, Gaël Conseil
Faille critique dans la passerelle email de Cisco : comprendre la menace et s’en protéger Lire la suite »

administrations africaines cyberattaques atns namibie

Administrations africaines sous pression : après le contrôle aérien sud-africain, la Défense namibienne visée

Actualité — 7 octobre 2026 En quelques semaines, deux administrations d’Afrique australe ont été touchées par des incidents de cybersécurité majeurs: le contrôle aérien sud-africain, puis le ministère namibien de la Défense. Ces deux affaires, de nature différente, convergent vers un même constat: les institutions publiques et les infrastructures critiques africaines sont devenues des cibles de premier plan. Un signal que toute organisation de la région, y compris au Sénégal, a intérêt à lire attentivement. Afrique du Sud : un malware dans le contrôle aérien Le premier cas concerne ATNS, l’opérateur public sud-africain de la navigation aérienne, qui gère environ 10 % de l’espace aérien mondial et fournit des services à une trentaine d’États. Selon la presse spécialisée, un logiciel malveillant « communément associé aux premières phases d’une attaque par rançongiciel » a été détecté dans son environnement de technologies opérationnelles, côté systèmes météo d’aéroports, avec des sites cités comme Port Elizabeth, East London et Maputo. La prudence s’impose sur le statut de cet incident. Il s’agit d’un malware précurseur détecté, et non d’une attaque par rançongiciel revendiquée ni d’une paralysie confirmée du trafic. ATNS indique avoir contenu et supprimé le logiciel, et a mandaté une enquête forensique. Des indices d’exfiltration de données vers des adresses IP situées en Chine, ainsi qu’une hypothèse de complicité interne, ont été évoqués, mais relèvent de pistes d’enquête: aucune attribution n’est établie et aucun acteur n’a été nommé. Nous le rapportons donc comme tel. Namibie : la Défense revendiquée par RansomHouse Le second cas est plus récent. Le groupe de rançongiciel RansomHouse, qui pratique la double extorsion, a inscrit le ministère namibien de la Défense sur sa liste de victimes et menace de publier des données. L’équipe nationale de réponse aux incidents, le Nam-CSIRT, a relié l’attaque à ce groupe après analyse, et enquête avec le ministère. Là encore, un cadrage s’impose: il s’agit d’une revendication, confirmée dans son origine par le CSIRT national, mais dont l’ampleur reste inconnue. Aucun montant de rançon, volume de données ni nombre de systèmes touchés n’a été communiqué, et le ministre a lui-même indiqué ne pas en connaître l’étendue. À employer donc au conditionnel, avec les termes « revendique » et « affirme ». ➡️​ Quand des agents IA sondent des sites gouvernementaux : la cybersécurité à l’ère des agents autonomes Un constat régional qui se renforce Au-delà de ces deux cas, la tendance de fond est documentée. Un rapport d’INTERPOL a établi l’ampleur de la cybercriminalité sur le continent, et une tribune publiée sur AllAfrica rappelle la fragilité structurelle qui l’accompagne: l’Afrique manquerait d’environ 68 800 professionnels de la cybersécurité, et une large majorité d’agences manqueraient d’outils forensiques, selon INTERPOL. Ces chiffres, à attribuer à leurs sources, dessinent un écart préoccupant entre la montée des menaces et les capacités de défense. Le message est clair: les administrations et les infrastructures essentielles, aviation, défense, et au-delà énergie, eau, finances, sont des cibles de choix, parce qu’une compromission y a des conséquences disproportionnées, et parce que leurs défenses ne suivent pas toujours le rythme des attaquants. Notre lecture : ce que les organisations sénégalaises doivent en retenir Ce qui se joue en Afrique australe n’est pas lointain. Le Sénégal a connu ses propres incidents visant des institutions publiques, et figure parmi les pays africains les plus exposés. Trois enseignements se dégagent pour les organisations de la région. D’abord, les infrastructures critiques et les administrations doivent se penser comme des cibles prioritaires, pas comme des acteurs à l’abri. Le cas ATNS rappelle en particulier la vulnérabilité des environnements de technologies opérationnelles, ces systèmes industriels longtemps isolés et aujourd’hui exposés, où une intrusion peut avoir des effets physiques. La segmentation entre informatique de gestion et systèmes opérationnels, la supervision et la détection précoce y sont déterminantes. Ensuite, la menace interne et la chaîne de dépendances comptent autant que l’attaque externe. L’hypothèse de complicité évoquée dans un cas, et la place des prestataires dans la plupart des incidents, invitent à contrôler les accès, à surveiller les comportements anormaux et à encadrer ses sous-traitants. Enfin, la pénurie de compétences, chiffrée à l’échelle du continent, explique pourquoi, pour la plupart des organisations, bâtir seules une capacité de surveillance et de réponse est irréaliste. La voie réaliste est la détection et la réponse gérées, qui donnent accès à des experts et à une surveillance continue sans les recruter. Pour le Sénégal, ce constat rejoint directement la nouvelle loi n° 25/2026 sur les infrastructures d’information critiques, qui impose précisément à ces acteurs la supervision, la détection, les sauvegardes et la réponse aux incidents. Ce que l’actualité régionale illustre, le législateur sénégalais l’a anticipé: il est temps, pour les organisations concernées, de s’y préparer. Chez Gaël Conseil, nous aidons les organisations sénégalaises et ouest-africaines à renforcer leur résilience: sécurisation des environnements critiques et des systèmes opérationnels, surveillance et détection gérées, plan de réponse aux incidents, et accompagnement vers la conformité au nouveau cadre. Face à des attaques qui visent désormais le cœur des institutions, l’anticipation n’est plus une option. Votre organisation fait-elle partie des infrastructures sensibles ? Échangeons sur votre résilience et votre préparation. 👉 Cybersécurité & Résilience, Gaël Conseil
Administrations africaines sous pression : après le contrôle aérien sud-africain, la Défense namibienne visée Lire la suite »