Actualité — 30 octobre 2026
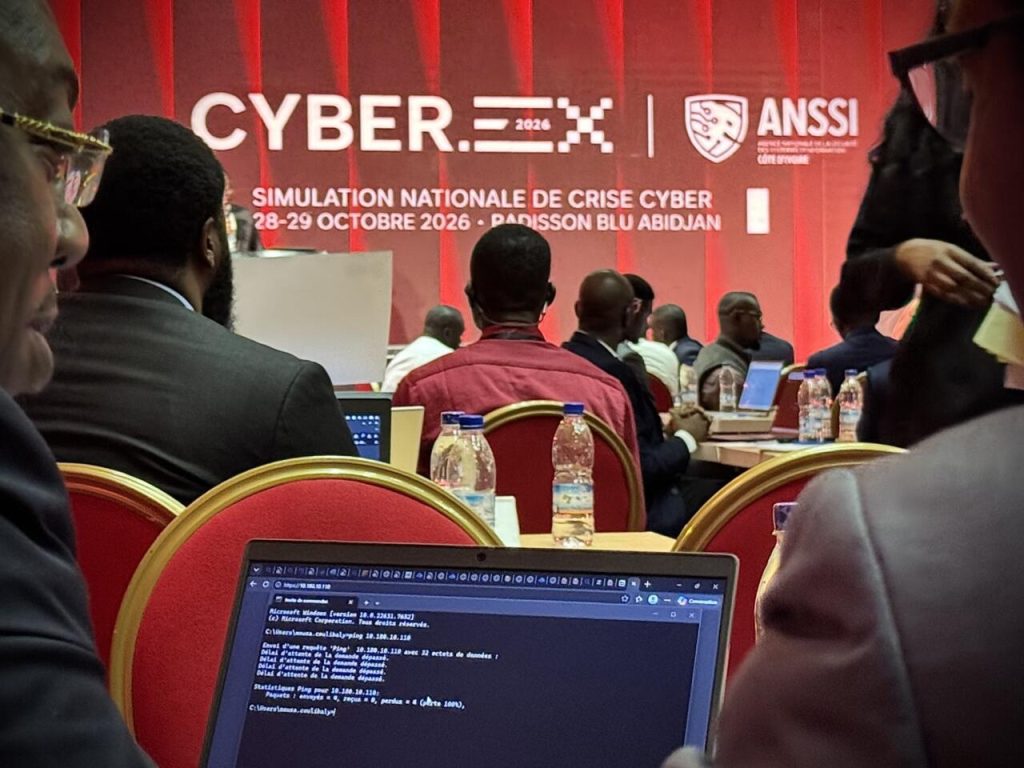
Et si, pour être prêt face à une cyberattaque majeure, il fallait d’abord la vivre « pour de faux » ? C’est le pari de la Côte d’Ivoire, qui a organisé les 28 et 29 octobre 2026 à Abidjan la première édition de CYBER.EX, sa toute première simulation nationale de crise cyber. Portée par l’Agence nationale de la sécurité des systèmes d’information (ANSSI-CI), la manœuvre a réuni des centaines de participants issus des secteurs stratégiques, et en a déjà tiré un enseignement qui dépasse largement les frontières ivoiriennes: face à une cybercrise, ce sont d’abord les décideurs, et non les seuls techniciens, qui font la différence.
Un exercice grandeur nature
Placé sous le thème « Résilience numérique nationale : anticiper, réagir, rebondir ensemble », CYBER.EX 2026 s’est tenu au Radisson Blu d’Abidjan. L’événement a rassemblé plus de 800 participants annoncés, une affluence qui a dépassé les prévisions, issus notamment des secteurs de l’énergie, des télécommunications et de la finance, des infrastructures critiques et interdépendantes.
Le principe était celui d’une attaque informatique simulée de bout en bout. Les dirigeants des organisations sélectionnées ont piloté la gestion de la crise au sein de cellules exécutives, prenant des décisions sous pression, tandis que leurs équipes techniques menaient l’investigation, le confinement et la remédiation de l’incident sur une plateforme d’entraînement dédiée. L’objectif, selon l’ANSSI-CI: éprouver en conditions proches du réel les capacités de pilotage, de prise de décision, de coordination et de continuité d’activité face à une crise d’envergure.
L’exercice s’inscrit dans la stratégie nationale de cybersécurité ivoirienne, qui prévoit un plan de gestion des crises cyber, et il a vocation à être reconduit chaque année. Il s’est conclu par la remise de distinctions, dont le Prix ANSSI 2026 de la Résilience cyber et des prix récompensant une compétition technique ouverte aux grandes écoles et universités.
Une dimension régionale
Fait notable pour l’Afrique de l’Ouest, l’exercice a dépassé le cadre strictement national. Une délégation sénégalaise y a pris part, et la Côte d’Ivoire a affiché sa volonté de partager son expérience et de contribuer à la sécurité collective de l’espace ouest-africain. La cyber-résilience se pense ainsi de plus en plus comme un enjeu régional, au-delà des frontières de chaque pays.
➡️ HTTP2Shell : une faille dans un composant invisible du web menace des millions d’applications
L’enseignement clé : la crise est d’abord l’affaire des dirigeants
C’est le constat le plus marquant des premiers comptes rendus, et le plus utile pour toute organisation. L’exercice a démontré que la gestion d’une cybercrise relève d’abord des décideurs, à travers des arbitrages difficiles et des choix de communication, et non uniquement des techniciens. Autrement dit, une cyberattaque majeure n’est pas qu’un problème informatique: c’est une crise d’entreprise, qui met à l’épreuve la direction autant que les équipes IT.
Notre lecture : ce que toute entreprise doit en retenir
Cette actualité, bien qu’ivoirienne et institutionnelle, porte des leçons très concrètes pour toute entreprise, en Côte d’Ivoire comme au Sénégal.
La première, et la plus importante, est que la cybersécurité ne s’arrête pas à la salle serveur. Trop de dirigeants considèrent qu’une cyberattaque est une affaire purement technique, à déléguer à l’informatique. CYBER.EX démontre l’inverse: le jour de la crise, ce sont les décideurs qui doivent arbitrer, communiquer avec les clients et les autorités, décider de couper ou non un service, et préserver la continuité de l’activité. Une direction non préparée à ces décisions, même avec une bonne équipe technique, gère mal la crise.
La deuxième leçon est la valeur de l’entraînement. On ne découvre pas comment réagir à une crise le jour où elle survient. Comme pour un exercice d’évacuation incendie, répéter à froid révèle les failles de coordination, clarifie les rôles et fait gagner un temps précieux le jour venu. Toute entreprise, à son échelle, devrait disposer d’un plan de réponse aux incidents et le tester, au moins par un exercice simple impliquant la direction.
La troisième tient aux secteurs ciblés. L’énergie, les télécommunications et la finance ont été choisis parce qu’ils sont critiques et interdépendants: la défaillance de l’un affecte les autres. Cette interdépendance rappelle que la résilience d’une entreprise dépend aussi de celle de ses partenaires et prestataires, un enjeu que nous évoquions récemment à propos du risque lié aux tiers.
Enfin, pour les entreprises sénégalaises, cet exercice est un modèle à méditer. Le Sénégal a bâti son propre cadre avec la loi n° 25/2026 sur les infrastructures critiques et ses nouvelles institutions. L’initiative ivoirienne montre concrètement à quoi ressemble une préparation nationale, et invite chaque organisation à se poser la question: serions-nous prêts, non pas techniquement seulement, mais humainement et stratégiquement, le jour d’une crise cyber ?
Chez Gaël Conseil, nous aidons les entreprises sénégalaises et ouest-africaines à se préparer à cette éventualité: élaboration et test de plans de réponse aux incidents, organisation d’exercices de crise impliquant la direction, et mise en place de la continuité d’activité. Car la meilleure façon d’affronter une crise, c’est de l’avoir déjà répétée.
Votre entreprise saurait-elle piloter une cybercrise, au niveau technique comme au niveau de la direction ? Échangeons sur votre préparation.